


ที่ Fox ESS เราให้ความสำคัญอย่างยิ่งต่อความปลอดภัยของผลิตภัณฑ์ แพลตฟอร์มคลาวด์ และบริการของเรา
เรามุ่งมั่นที่จะทำงานร่วมกับชุมชนด้านความปลอดภัย ลูกค้า ผู้ติดตั้ง และพันธมิตร เพื่อระบุและแก้ไขช่องโหว่ที่อาจเกิดขึ้นอย่างมีความรับผิดชอบ
หน้านี้อธิบายกรอบการจัดการช่องโหว่ของเรา รวมถึงวิธีการรายงานช่องโหว่ วิธีที่เราตอบสนองและจัดการปัญหาที่ได้รับแจ้ง และวิธีที่เราเปิดเผยข้อมูลเกี่ยวกับช่องโหว่ตามข้อกำหนดที่เกี่ยวข้อง ตลอดจนสิ่งที่คุณคาดหวังจากเราได้ตลอดทั้งกระบวนการ
ขอบเขต
นโยบายนี้ใช้กับผลิตภัณฑ์และบริการของ Fox ESS รวมถึง:
· อินเวอร์เตอร์พลังงานแสงอาทิตย์ ระบบกักเก็บพลังงานแบตเตอรี่ และโมดูลการสื่อสาร
· บริการ Fox Cloud และโครงสร้างพื้นฐานแบ็กเอนด์ที่เกี่ยวข้อง
· แอปพลิเคชันมือถือของ Fox ESS
· API และบริการเว็บ
· เฟิร์มแวร์ของอุปกรณ์และซอฟต์แวร์ที่เกี่ยวข้อง
วิธีการรายงานช่องโหว่
หากคุณเชื่อว่าพบช่องโหว่ด้านความปลอดภัยในผลิตภัณฑ์หรือบริการของ Fox ESS โปรดแจ้งให้เราทราบโดยเร็วที่สุด
อีเมล:security@fox-ess.com
เมื่อรายงาน โปรดระบุ:
• คำอธิบายปัญหาที่ชัดเจน
• ขั้นตอนในการจำลองปัญหา
• รุ่นผลิตภัณฑ์ เวอร์ชันเฟิร์มแวร์ หรือแพลตฟอร์มที่ได้รับผลกระทบ
• หลักฐานประกอบใด ๆ (บันทึก ภาพหน้าจอ payload ฯลฯ)
• ข้อมูลติดต่อของคุณ (ไม่บังคับ หากคุณต้องการไม่เปิดเผยตัวตน)
เราขอแนะนำอย่างยิ่งให้ใช้การเข้ารหัส PGP (Pretty Good Privacy) สำหรับการสื่อสารทั้งหมดที่ส่งไปยัง security@fox-ess.com
คีย์สาธารณะ PGP ของทีมรักษาความปลอดภัย Fox ESS มีดังนี้:
• รหัสคีย์: 8959FCFCBCF09435
• ลายนิ้วมือ: C714 9ABF 7D5E C82F F6C7 16EA 8959 FCFC BCF0 9435
คุณสามารถดาวน์โหลดคีย์สาธารณะได้โดยคลิก ที่นี่.
คุณสามารถดาวน์โหลดและใช้ แบบฟอร์มรายงานช่องโหว่ ของเราเมื่อส่งรายงานช่องโหว่ที่สงสัยทางอีเมล Fox ESS จะแจ้งยืนยันการรับรายงานโดยเร็วที่สุดเท่าที่จะทำได้ และตั้งเป้าจะให้การยืนยันเบื้องต้นภายใน 24 ชั่วโมง ระยะเวลาการตรวจสอบอาจแตกต่างกันไปขึ้นอยู่กับความซับซ้อน ความรุนแรง ความสามารถในการจำลอง และผลิตภัณฑ์ที่ได้รับผลกระทบ
ขั้นตอนการจัดการช่องโหว่
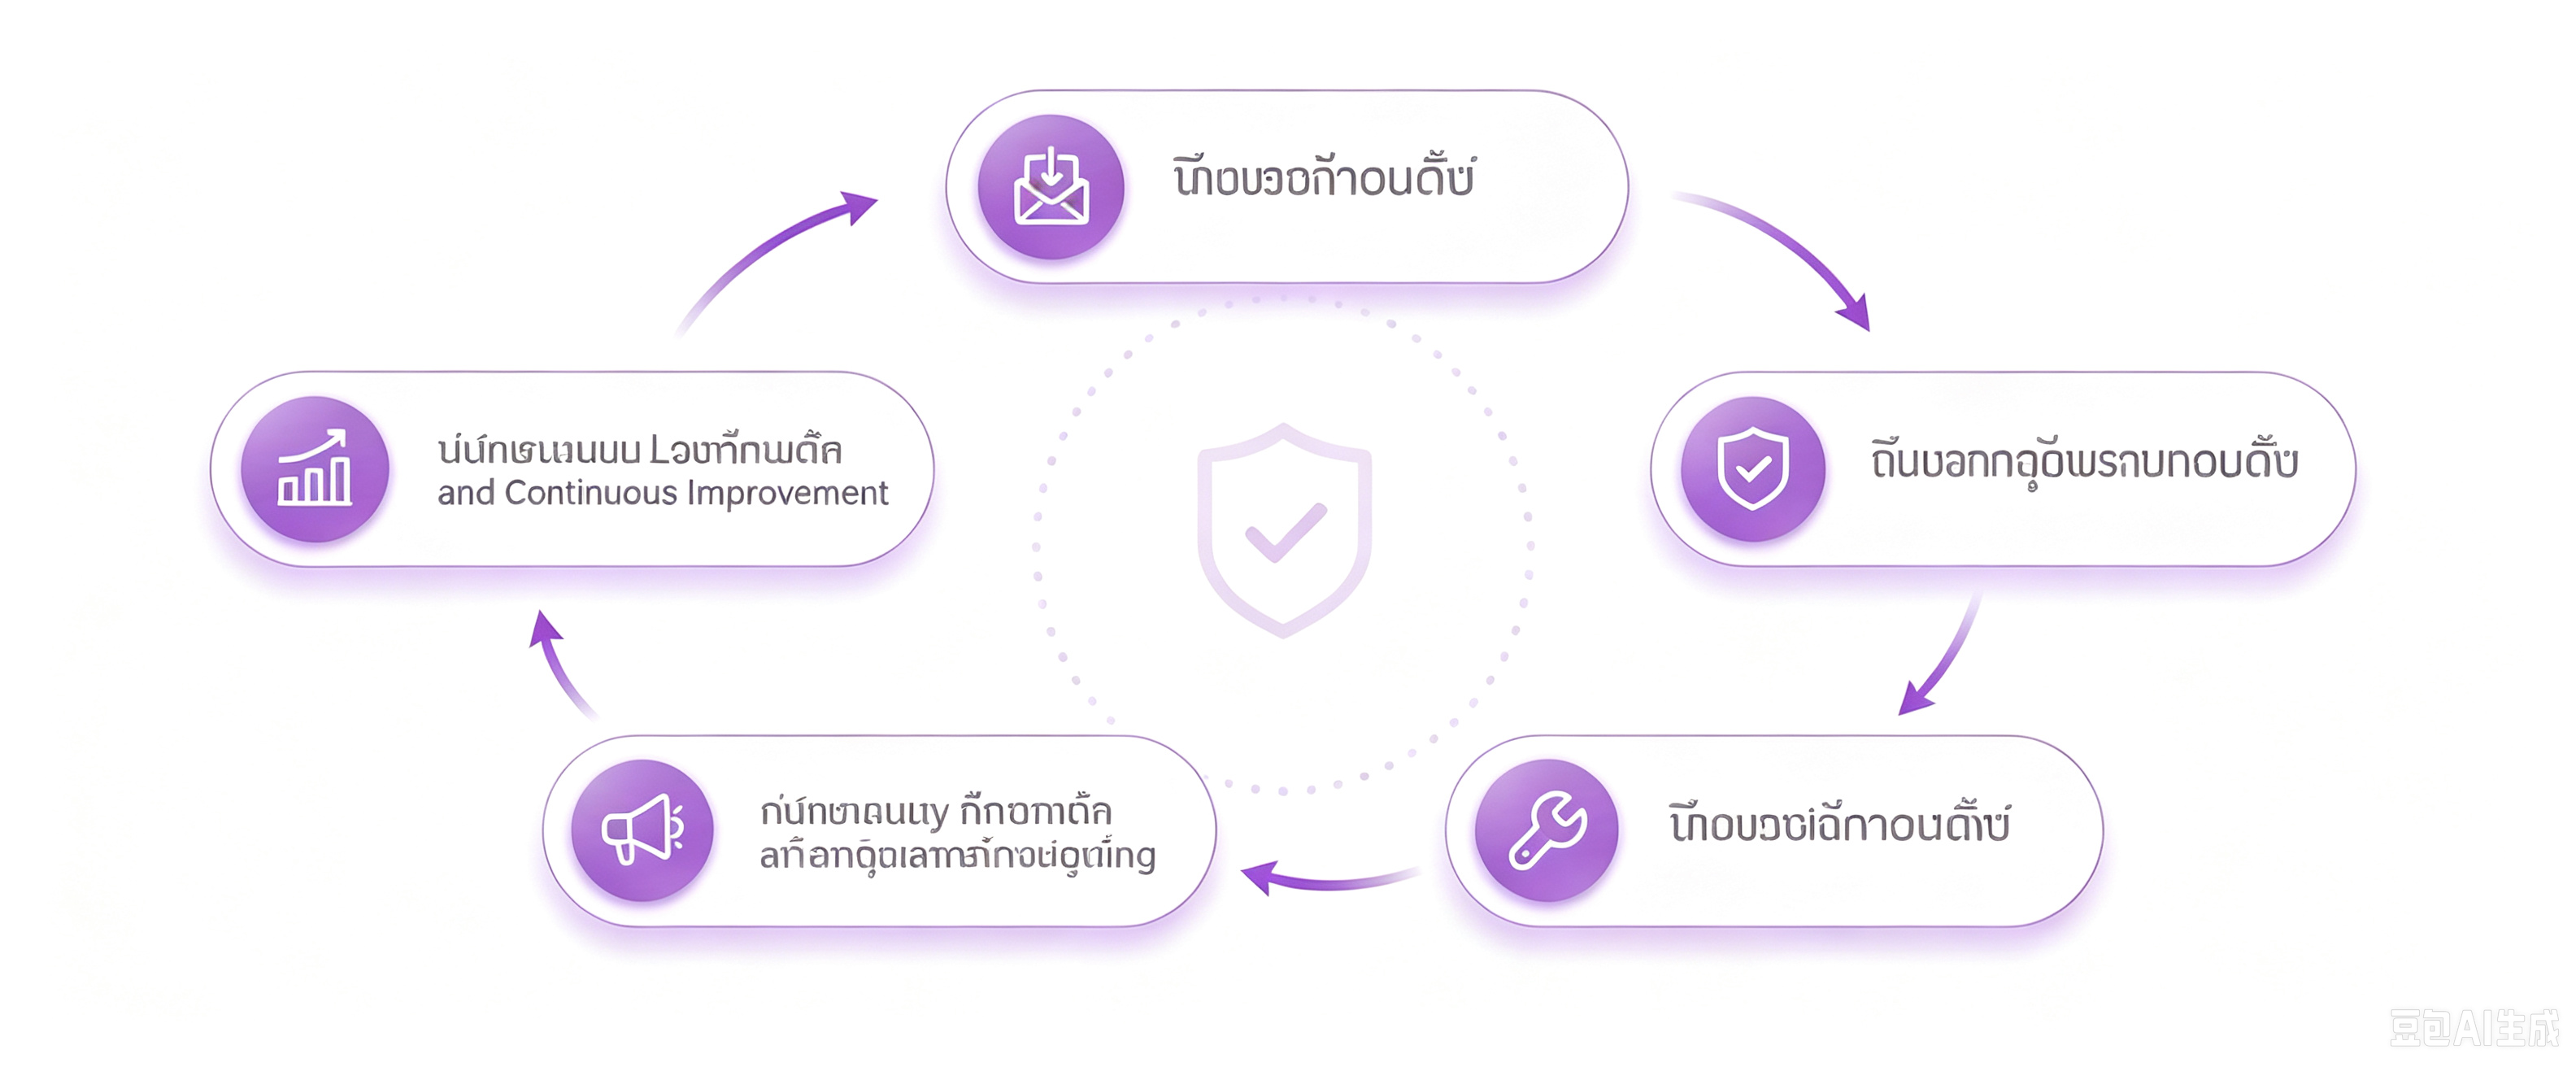
ขั้นตอนการจัดการช่องโหว่ของเราประกอบด้วยขั้นตอนต่อไปนี้:
• การรับช่องโหว่: ทีมรักษาความปลอดภัยและวิศวกรรมของเราตรวจสอบช่องทางการรายงานช่องโหว่ที่กำหนดเป็นประจำ ตรวจทานเรื่องที่ส่งเข้ามาอย่างรวดเร็ว และมอบหมายให้ดำเนินการอย่างเหมาะสม
• การตรวจสอบช่องโหว่: เราประเมินและตรวจสอบแต่ละรายงาน ยืนยันความสามารถในการใช้ประโยชน์จากช่องโหว่และผลกระทบที่อาจเกิดขึ้น สำหรับการประเมินความรุนแรงในเชิงเทคนิค Fox ESS ใช้ระบบการให้คะแนนช่องโหว่ทั่วไป (CVSS) ซึ่งเป็นมาตรฐานเปิดของอุตสาหกรรมที่ดูแลโดยฟอรัมทีมตอบสนองเหตุการณ์และความปลอดภัย (FIRST) เราส่วนใหญ่ใช้ CVSS v3.1 ในการให้คะแนน และประเมินการนำ CVSS v4.0 มาใช้อย่างต่อเนื่องเมื่อกรอบงานมีการพัฒนา คะแนนฐาน CVSS อยู่ระหว่าง 0.0 ถึง 10.0 และสอดคล้องกับการจัดระดับความรุนแรงเชิงคุณภาพดังนี้:
คะแนน CVSS | ระดับความรุนแรง |
0.0 | ไม่มี |
0.1 ‒ 3.9 | ต่ำ |
4.0 ‒ 6.9 | ปานกลาง |
7.0 ‒ 8.9 | สูง |
9.0 ‒ 10.0 | วิกฤต |
กลุ่มเมตริกของ CVSS v3.1 ประกอบด้วย:
• เมตริกพื้นฐาน ‒ คุณลักษณะภายในของช่องโหว่ (เวกเตอร์การโจมตี ความซับซ้อนของการโจมตี สิทธิ์ที่จำเป็น การโต้ตอบของผู้ใช้ และผลกระทบต่อการรักษาความลับ ความถูกต้อง และความพร้อมใช้งาน)
• เมตริกชั่วคราว ‒ คุณลักษณะของช่องโหว่ที่อาจเปลี่ยนแปลงไปตามเวลา เช่น ความสมบูรณ์ของโค้ดที่ใช้โจมตี (exploit) และระดับการแก้ไข
• เมตริกสภาพแวดล้อม ‒ การปรับตามปัจจัยเฉพาะของสภาพแวดล้อมของผู้ใช้ เช่น ความสำคัญของระบบและข้อกำหนดด้านความปลอดภัย
สำหรับช่องโหว่ที่เปิดเผยต่อสาธารณะ Fox ESS อาจเผยแพร่คะแนน CVSS และสตริงเวกเตอร์ที่เกี่ยวข้องเพื่อให้เกิดความโปร่งใสในการประเมินความรุนแรง
• การแก้ไขช่องโหว่: Fox ESS พัฒนาและดำเนินมาตรการแก้ไขที่เหมาะสม ซึ่งอาจรวมถึงการอัปเดตเฟิร์มแวร์ แพตช์ซอฟต์แวร์ การแก้ไขฝั่งคลาวด์ การเปลี่ยนแปลงการกำหนดค่า มาตรการบรรเทาผลกระทบชั่วคราว หรือคำแนะนำแก่ลูกค้า มาตรการแก้ไขจะถูกทดสอบและตรวจสอบก่อนเผยแพร่ทุกครั้งที่ปฏิบัติได้
• การเปิดเผยช่องโหว่และการรายงานตามข้อกำหนด: เมื่อกฎหมายและข้อกำหนดที่เกี่ยวข้องกำหนด Fox ESS จะรายงานช่องโหว่และเหตุการณ์ด้านความปลอดภัยที่เข้าข่ายต่อหน่วยงานที่เกี่ยวข้องภายในกรอบเวลาที่กำหนด Fox ESS จะประสานงานการเปิดเผยต่อสาธารณะเมื่อเหมาะสม โดยคำนึงถึงความพร้อมของการแก้ไข ความปลอดภัยของลูกค้า ความเสี่ยงจากการถูกโจมตี และข้อกำหนดด้านกฎระเบียบที่เกี่ยวข้อง
• การปิดช่องโหว่และการปรับปรุงอย่างต่อเนื่อง: เรานำความคิดเห็นของลูกค้าและการทบทวนภายในมาบูรณาการเพื่อติดตาม ปรับปรุง และยกระดับกระบวนการจัดการช่องโหว่ของเราอย่างต่อเนื่อง
การสนับสนุนการอัปเดตความปลอดภัย
Fox ESS ให้การอัปเดตความปลอดภัยตลอดวงจรชีวิตที่ได้รับการสนับสนุนของแต่ละผลิตภัณฑ์ จนถึงวันที่สิ้นสุดการสนับสนุน (EOL) ที่ประกาศไว้
เมื่อความรุนแรงและผลกระทบของช่องโหว่สมควร Fox ESS อาจให้การอัปเดตความปลอดภัยเกินกว่าระยะเวลาการสนับสนุนที่ประกาศไว้ หากเป็นไปได้ในทางเทคนิค
ติดต่อเรา
ทีมรักษาความปลอดภัย Fox ESS
อีเมล: security@fox-ess.com
ที่อยู่: No. 939, Jinhai Third Road New Airport Industry Area Longwan District, Wenzhou Zhejiang Province, China
การกำหนดเวอร์ชันนโยบาย
เวอร์ชัน: 1.0
เผยแพร่: กรกฎาคม 2026
ทีมรักษาความปลอดภัย Fox ESS จะอัปเดตและเผยแพร่เวอร์ชันแก้ไขของนโยบายการเปิดเผยและจัดการช่องโหว่นี้บนหน้านี้ตามความจำเป็น โปรดกลับมาตรวจสอบหน้านี้เป็นประจำเพื่อดูเวอร์ชันล่าสุด